Preparing for Q-day: Four steps to prepare your hybrid cloud today

รับมือ Q-day: หมุดหมายที่ควอนตัมพิชิตความปลอดภัยไซเบอร์โลก สี่ขั้นตอนการเตรียมความพร้อมไฮบริดคลาวด์ ตั้งแต่วันนี้

Preparing for Q-day: Four steps to prepare your hybrid cloud today

Article by: JP Jung, Red Hat

The arrival of a cryptographically relevant quantum computer, often referred to as Q-day, is moving from a distant theoretical mathematical challenge to an urgent timeline that security teams must plan for today. Bad actors are already engaging in harvest now, decrypt later activities. This means they are capturing and storing encrypted enterprise traffic, intellectual property, and data logs today with the intention of running them through quantum hardware as soon as it becomes available.

At Red Hat, we believe taking this threat seriously means acting before the crisis arrives. Rather than viewing post-quantum cryptography (PQC) as a distant compliance box to check, we are actively leading the charge by embedding quantum-safe capabilities directly into the foundational layers of hybrid cloud infrastructure. This approach gives organizations the tools they need to protect their digital assets today while preparing for Q-day in the not-too-distant future.

This urgency is not hypothetical. According to the White House Executive Order 14412, federal agencies are expected to achieve a pilot migration to post-quantum cryptography (PQC) readiness by 2027 and complete full-scale execution by 2029. This aligns with the National Security Agency’s Commercial National Security Algorithm Suite 2.0 (CNSA 2.0) mandate, which requires quantum-safe algorithms for national security systems, with commercial TLS implementations facing strict enforcement deadlines by 2030. The strategic question is not whether you are 100% sure a cryptographically relevant quantum computer will exist in 2030; the question is whether you are 100% sure it will not. Organizations that wait until quantum computers arrive to begin their migration will find themselves three to five years behind, with their archived data most likely already compromised.

A portfolio built on market-first quantum innovation

Red Hat addresses these urgent challenges through a unified, joint-solution approach that bakes quantum security into the very foundation of your hybrid cloud. Red Hat Enterprise Linux (RHEL) 10 is the first enterprise Linux distribution to ship with NIST-standardized post-quantum algorithms, including ML-KEM and ML-DSA-enabled natively at the operating system level. 

Built entirely on that hardened foundation, Red Hat OpenShift inherits these capabilities. OpenShift does not attempt to build its own cryptographic libraries from scratch. Instead, it positions RHEL as the underlying engine providing the compliance and security math, which OpenShift then operationalizes and scales across distributed environments.

By shifting security from fragmented application layers down to a unified RHEL and OpenShift infrastructure, organizations gain a more secure, compliant, and cost-effective platform. This joint architecture protects your most valuable artificial intelligence (AI) assets from future quantum decryption and regulatory overreach today, all while reducing cloud operational complexity and expenses.

Here are the top four things you can do to be ready for Q-day:

  • Inventory your hidden cryptographic footprint across the hybrid cloud

Organizations cannot defend what they cannot see, and most enterprises run millions of automated software connections that rely on older, quantum-vulnerable public security algorithms. Security teams need a comprehensive understanding of where data is scrambled and where digital keys are created across distributed environments. This shifts the operational focus toward mapping high-value assets like AI model weights and training logs.

The default system-wide cryptographic policy in Red Hat Enterprise Linux 10 provides next-generation cryptographic settings by enabling advanced, quantum-resistant algorithms. Operators can instantly enable all core host communication to use quantum-safe standards for key encapsulation. This allows teams to test real-world application performance, processing overhead, and latency before moving workloads to production. Security teams should evaluate core software platforms to identify legacy hardcoded or outdated security standards, making sure foundational infrastructure layers provide clear visibility into internal network communications.

  • Test next-generation cryptographic primitives in non-production environments

Transitioning to quantum-resistant security requires evaluating how new mathematical encryption methods affect overall application performance, network response times, and processing overhead. RHEL 10’s system-wide crypto-policy profiles, including the FUTURE policy, allow operators to switch the entire host’s cryptographic posture to quantum-resistant standards with a single command. This makes it practical for security teams to test real-world behavior across the full stack rather than in isolated application experiments.

The newly released Red Hat OpenShift 4.22 delivers quantum-safe key exchange as a generally available, production-ready capability. ML-KEM hybrid key exchange is active by default. That means every TLS handshake between control plane components uses quantum-safe cryptography out of the box, with no configuration required. Workloads running on the platform inherit PQC-capable TLS without any application code changes.

Because RHEL handles the low-level security libraries (like OpenSSL), individual application developers do not have to rewrite code or manage complex algorithm selection. This platform-wide inheritance contrasts with traditional fragmented approaches from other Kubernetes-derived platforms, which lack native, end-to-end, out-of-the-box control plane PQC integration. While full production implementations require ongoing technical validation to determine optimal enterprise configurations, this technology preview provides a valuable mechanism for validating software compatibility and preparing infrastructure teams for the broader migration ahead.

  • Shift security boundaries from the application layer to the platform layer

Expecting individual development teams to manually rewrite every single application to support post-quantum cryptography creates massive operational friction, delays project timelines, and introduces configuration errors.

To understand the business value, imagine every connection your applications make as an encrypted phone call. Adversaries don’t need to understand those calls today, they only need to record them. The tapes are gibberish now, but recordings don’t expire, and the bet is that quantum computers will eventually play them back in the clear. This means that any “information conversation” happening today, whether it’s training data moving to a GPU cluster, model weights replicating between sites, or agents exchanging credentials, is already potentially exposed to this “harvest now, decrypt later” strategy. Red Hat OpenShift changes the encryption on every one of those calls at the platform level, using algorithms designed to resist quantum attack, so that the recordings being made today stay gibberish, without any application team touching its own code.

We believe quantum security is an immediate requirement for protecting AI assets in transit. This moves the conversation away from a theoretical future browser issue to protecting your proprietary training data, model weights, and agent logs from immediate interception. Red Hat customers can benefit from establishing a unified, crypto-agile application platform layer that automatically handles secure handshakes on behalf of the underlying workloads.

Using platform-wide secure networking tools allows organizations to test post-quantum cryptographic connections, instantly shielding container communication from interceptors without requiring changes to application source code. Cryptographic upgrades happen once in RHEL, propagate automatically through OpenShift, and protect every workload running on top. Individual application teams do not need to rewrite TLS code, swap libraries, or manage algorithm selection. The platform handles it.

  • Assert absolute operational control over data placement and execution

True quantum readiness requires more than updated security keys; it demands

complete authority over where data resides and how infrastructure executes workloads. Relinquishing architectural command to a centralized public cloud control plane leaves your organization operationally vulnerable to platform decisions and management policies that are not your own.

Operators can maximize infrastructure control by using isolated platform environments to maintain strict boundaries between computing workloads. This helps verify that data paths never cross into locations where digital cargo can be compromised. Organizations can pair this strategy with hardware-enforced solutions like confidential containers to shield sensitive data while it is actively being processed.

You do not need to wait for Q-day to start preparing. Start by inventorying your cryptographic footprint: know which algorithms, key lengths, and protocols your applications depend on today. Review the RHEL post-quantum cryptography documentation and the OCP 4.22 release notes to understand what is available now. Then talk to your Red Hat account team about a PQC readiness assessment—we can help you map your migration path before the deadlines arrive.
รับมือ Q-day: หมุดหมายที่ควอนตัมพิชิตความปลอดภัยไซเบอร์โลก สี่ขั้นตอนการเตรียมความพร้อมไฮบริดคลาวด์ ตั้งแต่วันนี้

รับมือ Q-day: หมุดหมายที่ควอนตัมพิชิตความปลอดภัยไซเบอร์โลก สี่ขั้นตอนการเตรียมความพร้อมไฮบริดคลาวด์ ตั้งแต่วันนี้

รับมือ Q-day: หมุดหมายที่ควอนตัมพิชิตความปลอดภัยไซเบอร์โลก สี่ขั้นตอนการเตรียมความพร้อมไฮบริดคลาวด์ ตั้งแต่วันนี้

บทความโดย JP Jung, Red Hat

การมาถึงของควอนตัมคอมพิวเตอร์ที่มีศักยภาพสูงพอที่จะใช้ในการถอดรหัส หรือที่มักเรียกกันว่า Q-day กำลังเปลี่ยนผ่านจากการเป็นเพียงความท้าทายทางคณิตศาสตร์เชิงทฤษฎีในอนาคตอันไกล ไปสู่กรอบเวลาที่บีบบังคับให้ทีมความปลอดภัยไซเบอร์ต้องวางแผนรับมือตั้งแต่วันนี้ เนื่องจากกลุ่มผู้ไม่หวังดีเริ่มดำเนินกิจกรรมในลักษณะดักเก็บข้อมูลวันนี้ เพื่อรอถอดรหัสในวันหน้า (harvest now, decrypt later) ซึ่งหมายความว่าพวกเขากำลังดักจับและกักเก็บข้อมูลการรับส่งภายในองค์กรที่ผ่านการเข้ารหัส ทรัพย์สินทางปัญญา และบันทึกข้อมูลระบบ (data logs) เอาไว้ตั้งแต่วันนี้ โดยมีเป้าหมายที่จะนำข้อมูลเหล่านี้ไปประมวลผลผ่านฮาร์ดแวร์ควอนตัมทันทีที่เทคโนโลยีพร้อมใช้งาน

เร้ดแฮทเชื่อว่าการรับมือกับภัยคุกคามนี้อย่างจริงจัง หมายถึงการลงมือทำก่อนที่วิกฤตจะมาถึง แทนที่จะมองว่าการเข้ารหัสยุคหลังควอนตัม (Post-Quantum Cryptography หรือ PQC) เป็นเพียงกฎระเบียบที่ต้องปฏิบัติตามในอนาคตที่ยังอยู่อีกไกล เร้ดแฮทกำลังเป็นผู้นำในการขับเคลื่อนเรื่องนี้อย่างจริงจัง ด้วยการฝังขีดความสามารถด้านความปลอดภัยยุคควอนตัม (quantum-safe) ลงในชั้นรากฐานของโครงสร้างพื้นฐานไฮบริดคลาวด์โดยตรง แนวทางนี้ช่วยให้องค์กรมีเครื่องมือที่จำเป็นในการปกป้องสินทรัพย์ดิจิทัลตั้งแต่วันนี้ ควบคู่ไปกับการเตรียมความพร้อมรับมือกับ Q-day ที่กำลังจะมาถึงในอนาคตอันใกล้

ความเร่งด่วนนี้ไม่ใช่เรื่องสมมติ ตามคำสั่งบริหารหมายเลข 14412 ของทำเนียบขาว กำหนดให้หน่วยงานรัฐบาลกลางต้องนำร่องย้ายระบบไปสู่ความพร้อมด้านการเข้ารหัสยุคหลังควอนตัม (PQC) ภายในปี 2027 และดำเนินการเต็มรูปแบบให้เสร็จสิ้นภายในปี 2029 ซึ่งสอดคล้องกับข้อกำหนด Commercial National Security Algorithm Suite 2.0 (CNSA 2.0) ของสำนักงานความมั่นคงแห่งชาติ (NSA) ที่กำหนดใช้อัลกอริทึมความปลอดภัยยุคควอนตัมสำหรับระบบความมั่นคงแห่งชาติ โดยการปรับใช้กับโปรโตคอล TLS เชิงพาณิชย์จะต้องปฏิบัติตามกำหนดเวลาอย่างเข้มงวดภายในปี 2030 คำถามเชิงกลยุทธ์จึงไม่ใช่ว่าองค์กรมั่นใจ 100% หรือไม่ว่าควอนตัมคอมพิวเตอร์ที่ถอดรหัสได้จริงจะเกิดขึ้นภายในปี 2030 แต่คำถามคือ องค์กรมั่นใจ 100% หรือไม่ว่าจะไม่เกิดขึ้นต่างหาก องค์กรที่รอจนกว่าควอนตัมคอมพิวเตอร์ปรากฏขึ้นแล้วค่อยเริ่มย้ายระบบ จะพบว่าตนเองล้าหลังไปสามถึงห้าปี และข้อมูลสำคัญที่เคยจัดเก็บไว้ก็มีโอกาสสูงที่จะถูกเปิดเผยไปเรียบร้อยแล้ว

พอร์ตโฟลิโอผลิตภัณฑ์ที่สร้างขึ้นด้วยนวัตกรรมควอนตัมระดับแถวหน้าของตลาด

เร้ดแฮทรับมือความท้าทายอันเร่งด่วนเหล่านี้ด้วยแนวทางการนำเสนอโซลูชันร่วมแบบรวมศูนย์ ซึ่งฝังความปลอดภัยยุคควอนตัมลงไปในระดับรากฐานของไฮบริดคลาวด์โดยตรง โดย Red Hat Enterprise Linux 10 (RHEL10) ถือเป็นระบบปฏิบัติการ Linux ระดับองค์กรรายแรกที่มาพร้อมอัลกอริทึมยุคหลังควอนตัม ที่ได้มาตรฐาน NIST รวมถึง ML-KEM และ ML-DSA ที่เปิดใช้งานโดยตรงในระดับระบบปฏิบัติการ

Red Hat OpenShift สร้างขึ้นบนรากฐานที่แข็งแกร่ง จึงส่งต่อขีดความสามารถเหล่านี้มาโดยตรง OpenShift ไม่ได้พยายามสร้างคลังซอฟต์แวร์ (ไลบรารี่) สำหรับการเข้ารหัส (cryptographic libraries) ขึ้นมาใหม่ตั้งแต่ต้น แต่เลือกวางตำแหน่งให้ RHEL เป็นกลไกพื้นฐาน ทำหน้าที่คำนวณด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบ ซึ่ง OpenShift จะนำขีดความสามารถเหล่านั้นมาเปิดใช้งานจริงและขยายขีดความสามารถให้ครอบคลุมทั่วทั้งสภาพแวดล้อมแบบกระจายตัว (distributed environments) 

การย้ายงานด้านความปลอดภัยจากชั้นแอปพลิเคชันที่กระจัดกระจาย ลงมาไว้ที่ชั้นโครงสร้างพื้นฐานแบบรวมศูนย์ของ RHEL และ OpenShift ช่วยให้องค์กรได้ใช้แพลตฟอร์มที่มีความปลอดภัยสูงขึ้น ปฏิบัติตามข้อกำหนดได้ดีขึ้น และคุ้มค่ากับงบประมาณ สถาปัตยกรรมร่วมนี้ช่วยปกป้องสินทรัพย์ด้าน AI ที่มีมูลค่าสูงสุดขององค์กร จากการถอดรหัสด้วยควอนตัมในอนาคต และการควบคุมทางกฎหมายที่เข้มงวดเกินไปในปัจจุบัน ทั้งหมดนี้ช่วยลดทั้งความซับซ้อนและค่าใช้จ่ายในการดำเนินงานบนคลาวด์ลงได้อย่างมีประสิทธิภาพ

4 สิ่งสำคัญที่องค์กรสามารถทำได้ตั้งแต่วันนี้ เพื่อให้พร้อมรับมือ Q-Day

  1. สำรวจร่องรอยการเข้ารหัสที่แอบแฝงอยู่บนไฮบริดคลาวด์ทั้งหมด

องค์กรไม่สามารถปกป้องสิ่งที่มองไม่เห็นได้ และองค์กรส่วนใหญ่ใช้งานการเชื่อมต่อซอฟต์แวร์แบบอัตโนมัตินับล้านรายการที่ยังพึ่งพาอัลกอริทึมความปลอดภัยสาธารณะแบบเก่า ซึ่งสุ่มเสี่ยงต่อการถูกโจมตีด้วยควอนตัม ทีมงานที่ดูแลด้านความปลอดภัยจึงต้องมีความเข้าใจอย่างถ่องแท้ว่า ข้อมูลถูกเข้ารหัสไว้ที่ใดและกุญแจดิจิทัลถูกสร้างขึ้นที่ใดบ้างในสภาพแวดล้อมแบบกระจายตัว ซึ่งเป็นการเปลี่ยนจุดโฟกัสการทำงานไปที่การจัดทำแผนผังสินทรัพย์ที่มีมูลค่าสูง เช่น AI model weights และบันทึกการฝึกอบรม

นโยบายการเข้ารหัสเริ่มต้นที่เป็นมาตรฐานทั่วทั้งระบบใน Red Hat Enterprise Linux 10 ให้การตั้งค่าการเข้ารหัสยุคใหม่ โดยการเปิดใช้งานอัลกอริทึมขั้นสูงที่ต้านทานควอนตัม ผู้ดูแลระบบสามารถเปิดใช้งานการสื่อสารหลักทั้งหมดของโฮสต์ให้ใช้มาตรฐานความปลอดภัยยุคควอนตัมสำหรับการแคปซูลกุญแจ (key encapsulation) ได้ทันที ซึ่งเปิดโอกาสให้ทีมงานสามารถทดสอบประสิทธิภาพการทำงานของแอปพลิเคชันจริง ทรัพยากรส่วนเกินที่ใช้ในการประมวลผล (processing overhead) และลาเทนซีก่อนที่จะย้ายเวิร์กโหลดไปใช้งานจริง นอกจากนี้ ทีมความมั่นคงปลอดภัยควรประเมินแพลตฟอร์มซอฟต์แวร์หลักเพื่อระบุมาตรฐานความปลอดภัยแบบเก่าหรือที่เขียนฝังไว้ในโค้ด (hardcoded) พร้อมทั้งกำกับดูแลให้ชั้นโครงสร้างพื้นฐานระดับรากฐานสามารถมองเห็นการสื่อสารภายในเครือข่ายได้อย่างชัดเจน

  1. ทดสอบชุดคำสั่งทางคณิตศาสตร์ของการเข้ารหัสยุคใหม่ ในสภาพแวดล้อมที่ไม่ได้ใช้งานจริง

การเปลี่ยนผ่านไปสู่ระบบความปลอดภัยที่ต้านทานควอนตัม จำเป็นต้องมีการประเมินว่า วิธีการเข้ารหัสทางคณิตศาสตร์แบบใหม่ส่งผลกระทบต่อประสิทธิภาพโดยรวมของแอปพลิเคชัน เวลาในการตอบสนองของเครือข่าย และทรัพยากรส่วนเกินที่ใช้ในการประมวลผล (processing overhead) อย่างไร ทั้งนี้ โปรไฟล์นโยบายการเข้ารหัสที่ใช้กับระบบในวงกว้างของ RHEL 10 ซึ่งรวมถึงนโยบาย FUTURE ช่วยให้ผู้ดูแลระบบสามารถสับเปลี่ยนรูปแบบการเข้ารหัสของโฮสต์ทั้งหมดไปสู่มาตรฐานที่ต้านทานควอนตัมได้ด้วยคำสั่งเดียว ซึ่งช่วยให้ทีมที่ดูแลด้านความปลอดภัยสามารถทดสอบพฤติกรรมการทำงานจริงครอบคลุมทั้งสแต็กแทนที่จะต้องแยกทดสอบแอปพลิเคชันเป็นส่วน ๆ 

Red Hat OpenShift 4.22 ที่เปิดตัวล่าสุด มอบความสามารถในการแลกเปลี่ยนคีย์รหัสที่มีความปลอดภัยในยุคควอนตัม ในสถานะที่พร้อมให้ใช้งาน (generally available) การแลกเปลี่ยนคีย์รหัส ML-KEM hybrid key exchange จะถูกเปิดใช้งานเป็นค่าเริ่มต้น นั่นหมายความว่า ทุกขั้นตอนการสร้างความเชื่อมต่อแบบปลอดภัย (TLS handshake) ระหว่างส่วนประกอบของ control plane จะใช้การเข้ารหัสยุคหลังควอนตัมโดยอัตโนมัติทันทีที่ติดตั้ง โดยไม่จำเป็นต้องตั้งค่าเพิ่มเติมใด ๆ ส่งผลให้เวิร์กโหลดที่ทำงานอยู่บนแพลตฟอร์มจะส่งต่อความสามารถ TLS ยุค PQC ทันที โดยไม่ต้องแก้ไขโค้ดของแอปพลิเคชันใด ๆ

การที่ RHEL เป็นผู้ดูแลไลบรารี่ความปลอดภัยระดับล่าง (เช่น OpenSSL) จึงช่วยให้นักพัฒนาแอปพลิเคชันแต่ละคนไม่จำเป็นต้องเขียนโค้ดใหม่ หรือยุ่งยากกับการเลือกใช้อัลกอริทึมที่ซับซ้อนด้วยตนเอง การส่งต่อคุณสมบัติด้านความปลอดภัยครอบคลุมทั้งแพลตฟอร์มเช่นนี้ แตกต่างอย่างสิ้นเชิงกับแนวทางแบบเดิมที่กระจัดกระจายบนแพลตฟอร์มอื่น ๆ ที่พัฒนามาจาก Kubernetes ซึ่งยังขาดการเชื่อมต่อการเข้ารหัสยุค PQC ในระดับ control plane แบบ native, end-to-end และพร้อมใช้งานทันที แม้ว่าการใช้งานจริงอย่างเต็มรูปแบบยังคงต้องผ่านการตรวจสอบทางเทคนิคอย่างต่อเนื่อง เพื่อหาการตั้งค่าระดับองค์กรที่เหมาะสมที่สุด แต่ฟีเจอร์พรีวิวนี้ก็นับเป็นกลไกทรงคุณค่าในการตรวจสอบความเข้ากันได้ของซอฟต์แวร์ และช่วยเตรียมความพร้อมให้ทีมโครงสร้างพื้นฐานสำหรับการย้ายระบบครั้งใหญ่ที่กำลังจะมาถึง

  1. ย้ายขอบเขตความปลอดภัยจากเลเยอร์แอปพลิเคชันไปสู่เลเยอร์แพลตฟอร์ม

ความคาดหวังให้ทีมพัฒนาแต่ละทีมต้องเขียนโค้ดแอปพลิเคชันทุกตัวใหม่ด้วยตนเองเพื่อรองรับการเข้ารหัสยุคหลังควอนตัม (PQC) นั้น ทำให้เกิดอุปสรรคและแรงเสียดทานอย่างมหาศาลในการทำงาน ส่งผลให้โครงการล่าช้า และเสี่ยงต่อการเกิดข้อผิดพลาดในการตั้งค่าระบบ

เพื่อให้เข้าใจถึงคุณค่าทางธุรกิจ ลองจินตนาการว่าทุกการเชื่อมต่อของแอปพลิเคชันเปรียบเสมือนการโทรศัพท์แบบเข้ารหัสไว้ กลุ่มผู้ไม่หวังดีไม่จำเป็นต้องเข้าใจสิ่งที่คุยกันในวันนี้ พวกเขาแค่ดักบันทึกเสียงเหล่านั้นเก็บไว้ แม้ไฟล์บันทึกในปัจจุบันจะฟังไม่รู้เรื่อง แต่ข้อมูลที่บันทึกไว้ไม่มีวันหมดอายุ และพวกเขากำลังเดิมพันว่าควอนตัมคอมพิวเตอร์จะสามารถเล่นไฟล์เหล่านี้ให้อ่านได้อย่างชัดเจนในท้ายที่สุด นั่นหมายความว่า “การสนทนาที่เป็นข้อมูล” ทั้งหมดที่เกิดขึ้นในวันนี้ ไม่ว่าจะเป็นข้อมูลการสอนที่ส่งไปยัง GPU Cluster, น้ำหนักของโมเดล (Model Weights) ที่ถูกคัดลอกข้ามไซต์ หรือ Agent ที่กำลังแลกเปลี่ยนข้อมูลรับรองรหัสผ่าน (Credentials) สุ่มเสี่ยงที่จะตกเป็นเป้าหมายของกลยุทธ์ “ดักเก็บข้อมูลวันนี้ เพื่อรอถอดรหัสในวันหน้า” (Harvest now, decrypt later) เรียบร้อยแล้ว Red Hat OpenShift เข้ามาเปลี่ยนวิธีการเข้ารหัสของการเชื่อมต่อเหล่านั้นในชั้นแพลตฟอร์ม โดยใช้อัลกอริทึมที่ถูกออกแบบมาเพื่อต้านทานการโจมตีด้วยควอนตัมโดยเฉพาะ ส่งผลให้ข้อมูลที่ถูกดักบันทึกไว้ในวันนี้ยังคงเป็นข้อมูลที่ไม่สามารถอ่านได้ตลอดไป โดยที่ทีมพัฒนาแอปพลิเคชันไม่จำเป็นต้องเข้าไปแตะต้องหรือแก้ไขโค้ดของตนเองเลย

เร้ดแฮทเชื่อว่าความปลอดภัยยุคควอนตัมเป็นสิ่งจำเป็นเร่งด่วนที่ต้องทำทันทีเพื่อปกป้องสินทรัพย์ AI ระหว่างการรับส่งข้อมูล แนวทางนี้เปลี่ยนมุมมองจากเดิมที่เคยมองว่าเป็นปัญหาด้านเบราว์เซอร์ในอนาคตในเชิงทฤษฎี ไปสู่มุมมองในการปกป้องข้อมูลที่ใช้ในการฝึกอบรมที่เป็นกรรมสิทธิ์ขององค์กร ปกป้อง model weights และบันทึกการทำงานของเอเจนต์ จากการถูกดักจับข้อมูลได้ในทันที ลูกค้าของเร้ดแฮทจะได้รับประโยชน์จากการสร้างเลเยอร์แพลตฟอร์มแอปพลิเคชันแบบรวมศูนย์ที่มีความยืดหยุ่นคล่องตัวด้านการเข้ารหัส ซึ่งสามารถจัดการขั้นตอนสร้างความเชื่อมต่อแบบปลอดภัยให้กับเวิร์กโหลดพื้นฐานได้โดยอัตโนมัติ

การใช้เครื่องมือเครือข่ายความปลอดภัยแบบรวมศูนย์ที่ครอบคลุมทั้งแพลตฟอร์มช่วยให้องค์กรทดสอบการเชื่อมต่อการเข้ารหัสยุคหลังควอนตัม ปกป้องการสื่อสารระหว่างคอนเทนเนอร์จากการดักจับข้อมูลได้ทันที โดยไม่ต้องแก้ไขซอร์สโค้ดของแอปพลิเคชัน การอัปเกรดระบบเข้ารหัสจะเกิดขึ้นเพียงครั้งเดียวใน RHEL จากนั้นจะกระจายอัตโนมัติไปยัง OpenShift เพื่อปกป้องเวิร์กโหลดทุกรายการที่ทำงานอยู่บนระบบ ทีมงานด้านแอปพลิเคชันแต่ละทีมจึงไม่จำเป็นต้องเขียนโค้ด TLS ใหม่ ไม่ต้องเปลี่ยนไลบรารีหรือจัดการเลือกอัลกอริทึมด้วยตนเอง เพราะแพลตฟอร์มนั้น ๆ จะจัดการทั้งหมดให้เอง   

  1. ควบคุมการทำงานของตำแหน่งจัดเก็บและการประมวลผลข้อมูลอย่างเบ็ดเสร็จ

การเตรียมความพร้อมสู่ยุคควอนตัมอย่างแท้จริงต้องการมากกว่าแค่การอัปเดตคีย์ความปลอดภัย แต่ต้องอาศัยอำนาจสิทธิ์ขาดในการกำหนดจุดจัดเก็บข้อมูลและกำหนดได้ว่าโครงสร้างพื้นฐานจะประมวลผลเวิร์กโหลดอย่างไร การมอบอำนาจการสั่งการทางสถาปัตยกรรมให้แก่ระบบควบคุมศูนย์กลางของพับลิกคลาวด์ จะทำให้องค์กรเสี่ยงต่อการดำเนินงานที่อาจเกิดจากนโยบายบริหารจัดการและการตัดสินใจของแพลตฟอร์มที่คุณไม่ได้เป็นเจ้าของเอง

ผู้ดูแลระบบสามารถควบคุมโครงสร้างพื้นฐานได้อย่างสูงสุด โดยใช้สภาพแวดล้อมแพลตฟอร์มแบบแยกส่วน (isolated platform environments) เพื่อแบ่งขอบเขตระหว่างเวิร์กโหลดการประมวลผลอย่างเข้มงวด วิธีนี้ช่วยให้มั่นใจได้ว่าเส้นทางเดินข้อมูลจะไม่ปะปนไปยังจุดที่อาจทำให้ข้อมูลดิจิทัลรั่วไหลหรือถูกโจมตี นอกจากนี้ องค์กรยังสามารถใช้ควบคู่กับโซลูชันความปลอดภัยระดับฮาร์ดแวร์ เช่น การรันคอนเทนเนอร์ในพื้นที่ประมวลผลที่ถูกเข้ารหัสและปกป้องอย่างแน่นหนาในระดับฮาร์ดแวร์ (confidential containers) เพื่อสร้างเกราะปกป้องข้อมูลสำคัญในระหว่างการประมวลผลได้อย่างมีประสิทธิภาพ 

องค์กรไม่จำเป็นต้องรอให้ถึง Q-day แล้วค่อยเริ่มเตรียมตัว แต่สามารถเริ่มต้นได้เลยด้วยการสำรวจระบบและโครงสร้างการเข้ารหัสทั้งหมดขององค์กร (cryptographic footprint) เพื่อให้ทราบว่า แอปพลิเคชันในปัจจุบันขององค์กร ใช้งานอัลกอริทึมใด ใช้คีย์ที่ใช้ในการเข้ารหัสข้อมูลที่มีขนาดหรือความยาวเท่าไร และโพรโทคอลรูปแบบใดบ้าง และสามารถศึกษารายละเอียดเพิ่มเติมได้จาก RHEL post-quantum cryptography documentation และ OCP 4.22 release notes เพื่อดูว่ามีฟีเจอร์และขีดความสามารถใดที่พร้อมใช้งานแล้วในปัจจุบัน รวมถึงปรึกษาทีมดูแลลูกค้าของเร้ดแฮทเพื่อประเมินความพร้อมด้าน PQC และวางโรดแมปการย้ายระบบอย่างเป็นขั้นตอนล่วงหน้าก่อนที่เส้นตายจะมาถึง

ดีดีพร็อพเพอร์ตี้ชี้ตลาดอสังหาฯ ปี 69 ยังเดิมพันบนความท้าทาย แนะทุกฝ่ายปรับตัวไว เพื่อคว้าโอกาสในช่วงเปลี่ยนผ่าน

ดีดีพร็อพเพอร์ตี้ชี้ตลาดอสังหาฯ ปี 69 ยังเดิมพันบนความท้าทาย แนะทุกฝ่ายปรับตัวไว เพื่อคว้าโอกาสในช่วงเปลี่ยนผ่าน

ดีดีพร็อพเพอร์ตี้ชี้ตลาดอสังหาฯ ปี 69 ยังเดิมพันบนความท้าทาย แนะทุกฝ่ายปรับตัวไว เพื่อคว้าโอกาสในช่วงเปลี่ยนผ่าน

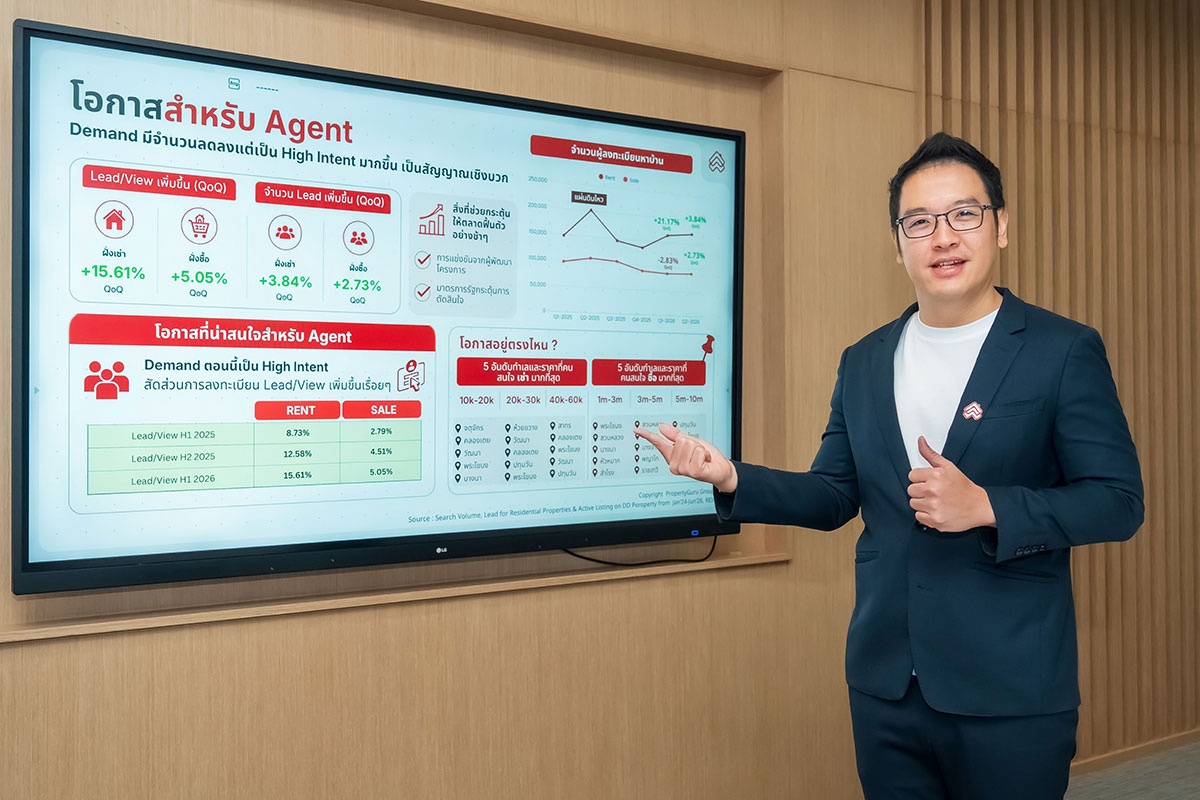
ดีดีพร็อพเพอร์ตี้ (DDproperty) แพลตฟอร์มอสังหาริมทรัพย์อันดับ 1 ของไทย เผยว่า ภาพรวมตลาดอสังหาริมทรัพย์ไทยในช่วงครึ่งแรกปี 2569 ยังคงชะลอตัวตามสภาพเศรษฐกิจ ความท้าทายจากปัจจัยภายในและปัจจัยภายนอกประเทศเข้ามากระทบกำลังซื้อของผู้บริโภค แต่จากข้อมูลบนเว็บไซต์พบว่า กลุ่มผู้ซื้อเพื่ออยู่อาศัยจริง (Real Demand) รวมถึงกลุ่มผู้เช่ายังคงมีความต้องการซื้อ-เช่าอยู่ แนะผู้ประกอบการและเอเจนต์อสังหาฯ เร่งปรับตัวเพื่อคว้าโอกาสในช่วงเปลี่ยนผ่าน 

ข้อมูลเชิงลึกจากผู้เข้าเยี่ยมชมเว็บไซต์ www.DDproperty.com ระหว่างเดือนมกราคม-มิถุนายน 2569 เผยภาพรวมความต้องการซื้อ/เช่าที่อาศัยทั่วประเทศยังคงมีสัญญาณบวก เห็นได้จากสัดส่วนผู้สนใจซื้อ/เช่าที่อยู่อาศัยในช่วงครึ่งแรกปี 2569 เพิ่มขึ้นเกือบเท่าตัว โดยสัดส่วนผู้เยี่ยมชมเว็บไซต์ที่ลงทะเบียนแสดงความสนใจซื้อ (Lead/View) อยู่ที่ 5.1% เพิ่มขึ้นจาก 2.8% ในช่วงครึ่งแรกปี 2568 ขณะที่ตลาดเช่ามีสัดส่วนผู้เยี่ยมชมเว็บไซต์ที่ลงทะเบียนแสดงความสนใจเช่า (Lead/View) ถึง 15.6% เพิ่มขึ้นจาก 8.7% ในช่วงครึ่งแรกปี 2568 สะท้อนให้เห็นว่าความต้องการที่อยู่อาศัยยังคงมีอยู่ ผู้บริโภคเพียงแค่รอจังหวะและความพร้อมก่อนตัดสินใจเป็นเจ้าของบ้านในฝัน

ขณะที่ความไม่แน่นอนทางเศรษฐกิจยังส่งผลกระทบต่อผู้ประกอบการเช่นกัน ข้อมูลจากเว็บไซต์ ThinkOfLiving.com พบว่า ในช่วง 5 เดือนแรกของปี 2569 (ระหว่างเดือนมกราคม-พฤษภาคม 2569) ผู้พัฒนาอสังหาฯ ยังคงชะลอการเปิดตัวโครงการใหม่ โดยจำนวนโครงการเปิดใหม่ลดลง 9.9% เมื่อเทียบกับช่วงเดียวกันของปีก่อน (YoY) และจำนวนหน่วยที่อยู่อาศัยเปิดใหม่ลดลง 31.1% YoY อย่างไรก็ดี ผู้ประกอบการควรปรับแผนธุรกิจเพื่อบริหารสภาพคล่องและตามให้ทันดีมานด์ที่เปลี่ยนไป อย่างการชะลอการเปิดตัวโครงการใหม่ และหันมาออกโปรโมชั่นดึงดูดการตัดสินใจซื้อเพื่อเร่งระบายสต็อกสินค้าคงค้างในช่วงที่มีมาตรการสนับสนุนจากภาครัฐ หากผู้ประกอบการปรับตัวได้ไวเท่าไร ก็ยิ่งสร้างความได้เปรียบในการแข่งขัน และสามารถคว้าโอกาสจากดีมานด์ที่มีอยู่ในตลาดขณะนี้ได้เร็วขึ้นเท่านั้น

นายวิทยา อภิรักษ์วิริยะ Country Manager ประเทศไทย DDproperty และ ThinkofLiving เปิดเผยว่า “แม้ภาพรวมตลาดอสังหาริมทรัพย์ในช่วงต้นปีอาจไม่ได้ฟื้นตัวอย่างหวือหวา แต่ยังคงมีสัญญาณบวกที่ชี้ให้เห็นว่าดีมานด์ในตลาดยังคงมีอยู่ เห็นได้จากจำนวนอุปทานที่มีแนวโน้มลดลงสอดคล้องกับอัตราดูดซับที่ค่อย ๆ ปรับตัวเพิ่มขึ้นอย่างต่อเนื่อง โดยได้รับแรงสนับสนุนจากการแข่งขันด้านโปรโมชั่นของผู้พัฒนาอสังหาฯ อัตราดอกเบี้ยนโยบายคงที่ในระดับต่ำ พร้อมทั้งมีมาตรการสนับสนุนจากภาครัฐ

นอกจากนี้ เราพบสัญญาณบวกที่น่าจับตามอง เมื่อผู้เข้าเยี่ยมชมเว็บไซต์ DDproperty.com ในช่วงต้นปีถือเป็นกลุ่มคนหาบ้านคุณภาพสูงที่มีความต้องการซื้อ/เช่าอย่างแท้จริง และพร้อมตัดสินใจทันที (High Intent) มีสัดส่วนเพิ่มขึ้นอย่างมีนัยสำคัญโดยเฉพาะในตลาดเช่า เห็นได้จากจำนวนผู้ลงทะเบียนแสดงความสนใจเช่า (Lead) ในไตรมาส 2 ของปีนี้ เพิ่มขึ้น 3.84% เมื่อเทียบกับไตรมาสก่อน (QoQ) และเพิ่มขึ้นอย่างต่อเนื่อง โดยในไตรมาส 1 เพิ่มขึ้นถึง 21.17% QoQ ขณะที่จำนวนผู้ลงทะเบียนแสดงความสนใจซื้อ (Lead) ในไตรมาส 2 เพิ่มขึ้น 2.73% QoQ สะท้อนให้เห็นว่าแท้จริงแล้วความต้องการที่อยู่อาศัยของผู้บริโภคไม่ได้หายไป เพียงแค่ใช้เวลาพิจารณาคัดเลือกมากขึ้น และรอคอยจังหวะเวลาที่เหมาะสม เมื่อเจอบ้าน/คอนโดฯ ที่ตอบโจทย์ก็พร้อมตัดสินใจซื้อ/เช่าทันที”

“ปัจจัยบวกต่าง ๆ ได้ส่งผลให้ผู้ซื้อมีอำนาจต่อรองสูงสุดในรอบหลายปี จึงเป็นโอกาสทองของผู้ที่มีความพร้อมทางการเงินที่จะเป็นเจ้าของที่อยู่อาศัยในราคาคุ้มค่า ขณะเดียวกัน ข้อมูลจากศูนย์ข้อมูลอสังหาริมทรัพย์ (REIC) ธนาคารอาคารสงเคราะห์ (ธอส.) พบว่า การโอนกรรมสิทธิ์ที่อยู่อาศัยมือสองในไตรมาส 1 ปี 2569 มีจำนวนเพิ่มขึ้น 13.8% และเป็นการเพิ่มขึ้นของการโอนกรรมสิทธิ์ทุกประเภท สะท้อนให้เห็นว่าตลาดที่อยู่อาศัยมือสองยังมีศักยภาพเติบโตอย่างต่อเนื่อง ถือเป็นโอกาสอันดีของผู้บริโภคและนักลงทุนที่จะนำสินค้าในมือมาประกาศขายเพื่อรองรับดีมานด์ในตลาดนี้ และเป็นจังหวะสำคัญที่เอเจนต์อสังหาฯ ควรเร่งยกระดับบทบาทไปสู่ที่ปรึกษาของคนหาบ้านอย่างเต็มรูปแบบ โดยผสานความเชี่ยวชาญเข้ากับกลยุทธ์การตลาดที่ขับเคลื่อนด้วยข้อมูล (Data-driven) เพื่อเชื่อมโยงความต้องการของผู้บริโภคเข้ากับอุปทานในตลาดได้อย่างแม่นยำ และมีประสิทธิภาพยิ่งขึ้น” นายวิทยา กล่าวสรุป

ในช่วงเปลี่ยนผ่านของตลาดเช่นนี้ ดีดีพร็อพเพอร์ตี้ (DDproperty) มองว่าเอเจนต์อสังหาฯ ถือเป็นอีกฟันเฟืองสำคัญในระบบนิเวศที่ช่วยเชื่อมโยงอุปสงค์และอุปทานในตลาดอสังหาฯ ได้อย่างมีประสิทธิภาพ เนื่องจากความเชี่ยวชาญ การวิเคราะห์ข้อมูลเชิงลึกในตลาด และทักษะการเจรจาต่อรองยังเป็นสิ่งที่เทคโนโลยี AI ไม่สามารถเข้ามาแทนที่ได้ 

ดีดีพร็อพเพอร์ตี้ (DDproperty) มุ่งมั่นขับเคลื่อนวงการเอเจนต์อสังหาฯ มืออาชีพให้เติบโตอย่างต่อเนื่อง ผ่านการนำเสนอข้อมูลเชิงลึกและรายงานแนวโน้มตลาดที่เป็นประโยชน์ มีการจัดคอร์สอบรมเพื่อเสริมทักษะและความรู้ให้กับเอเจนต์อย่างสม่ำเสมอ พร้อมทั้งจัดทำโครงการ “การยืนยันตัวตนเอเจนต์ (Agent Verification)” บนเว็บไซต์ เพื่อเพิ่มความน่าเชื่อถือให้กับเอเจนต์มืออาชีพ โดยเอเจนต์ที่เข้าร่วมจะผ่านการลงทะเบียนยืนยันตัวตนและแสดงข้อมูลการติดต่อ ซึ่งจะช่วยให้ผู้บริโภคมั่นใจได้ว่ากำลังทำธุรกรรมซื้อ/ขาย/เช่าที่อยู่อาศัยร่วมกับเอเจนต์ที่มีตัวตนจริง น่าเชื่อถือ และตรวจสอบได้อย่างแท้จริง   

นอกจากนี้ ดีดีพร็อพเพอร์ตี้ (DDproperty) ยังตระหนักถึงการเตรียมพร้อมรับมือกับการเปลี่ยนแปลงในยุคดิจิทัล โดยได้จัดงาน DDproperty Agent Summit ประจำปี เพื่อช่วยให้เอเจนต์ได้ Upskill & Reskill ทักษะต่าง ๆ พร้อมอัปเดตเทรนด์ที่น่าสนใจและจำเป็นในการทำงาน ช่วยให้เอเจนต์มีความพร้อมและสามารถปรับตัวรับมือกับการเปลี่ยนแปลงทางเศรษฐกิจและเทคโนโลยีได้ดียิ่งขึ้น 

ในปีนี้ ดีดีพร็อพเพอร์ตี้ (DDproperty) เดินหน้าจัดงานมอบรางวัลเกียรติยศ DDproperty Agent Awards 2026 ต่อเนื่องเป็นปีที่ 2 ซึ่งขณะนี้อยู่ในระหว่างเก็บคะแนน โดยจะพิจารณาผู้ได้รับรางวัลจากประสิทธิภาพโดยรวมของประกาศ (Overall Listing Performance) ผ่านค่าเฉลี่ยผู้เข้าชมต่อประกาศ (Average Unique Users per Listing) และค่าเฉลี่ยการติดต่อสอบถามต่อประกาศ (Average Enquiries per Listing) ควบคู่กับการมีส่วนร่วมอย่างต่อเนื่องบนแพลตฟอร์ม ซึ่งสะท้อนทั้งประสิทธิภาพของประกาศและจำนวนของทรัพย์ที่นำเสนอ

นอกจากนี้ยังมี People’s Choice Awards ซึ่งเป็นรางวัลพิเศษที่มอบให้กับเอเจนซี่ที่ได้รับคะแนนโหวตจากผู้ใช้งานสูงสุด โดยสะท้อนถึงความไว้วางใจ, ความนิยม และการยอมรับจากผู้ค้นหาอสังหาริมทรัพย์

ทั้งนี้ DDproperty Agent Awards 2026 จะมีพิธีมอบรางวัลในวันที่ 27 พฤศจิกายน 2569 เพื่อยกย่องสุดยอดนายหน้าอสังหาฯ มืออาชีพในไทยที่มีผลงานโดดเด่น และเป็นแรงบันดาลใจในการต่อยอดความสำเร็จในวิชาชีพนี้

ดีดีพร็อพเพอร์ตี้ (DDproperty) เชื่อมั่นเป็นอย่างยิ่งว่าการยกระดับมาตรฐานวิชาชีพอย่างต่อเนื่อง จะช่วยสร้างการเปลี่ยนแปลงเชิงบวก และเป็นแรงขับเคลื่อนสำคัญที่ช่วยผลักดันให้ตลาดอสังหาริมทรัพย์ไทยสามารถเติบโตไปพร้อมกันได้อย่างยั่งยืนในทุกภาคส่วน 

อัปเดต 5 ทำเลยอดนิยมของคนหาบ้านครึ่งแรกปี 69 

ข้อมูลเชิงลึกจากผู้เข้าเยี่ยมชมเว็บไซต์ www.DDproperty.com ระหว่างเดือนมกราคม-มิถุนายน 2569 เผยภาพรวมระดับราคาและค่าเช่าที่อาศัยทั่วประเทศยังคงมีทิศทางเติบโตอย่างน่าสนใจ สะท้อนให้เห็นถึงโอกาสของดีมานด์บางกลุ่มที่ยังคงเติบโตในบางทำเล โดยส่วนใหญ่อยู่ในพื้นที่เมืองหลวง ซึ่งมีประชากรวัยแรงงานและวัยเรียนเข้ามาอยู่อาศัยอย่างคับคั่ง 

โดย 5 ทำเลที่ได้รับความสนใจซื้อมากที่สุดในช่วงครึ่งแรกปี 2569 แยกตามระดับราคา มีดังนี้ 

  • ระดับราคา 1-3 ล้านบาท 
    • อันดับ 1 แขวงบางจาก เขตพระโขนง สัดส่วน 82%
    • อันดับ 2 แขวงสวนหลวง เขตสวนหลวง สัดส่วน 82%
    • อันดับ 3 แขวงบางนา เขตบางนา สัดส่วน 65%
    • อันดับ 4 แขวงหัวหมาก เขตบางกะปิ สัดส่วน 62%
    • อันดับ 5 ตำบลสำโรงเหนือ อำเภอเมืองสมุทรปราการ สัดส่วน 57% 
  • ระดับราคา 3-5 ล้านบาท 
    • อันดับ 1 แขวงสวนหลวง เขตสวนหลวง สัดส่วน 56% 
    • อันดับ 2 แขวงจอมพล เขตจตุจักร สัดส่วน 38%
    • อันดับ 3 แขวงบางจาก เขตพระโขนง สัดส่วน 32% 
    • อันดับ 4 แขวงสามแสนใน เขตพญาไท สัดส่วน 31% 
    • อันดับ 5 แขวงดินแดง เขตดินแดง และ แขวงมักกะสัน เขตราชทวี สัดส่วน 23% 
  • ระดับราคา 5-10 ล้านบาท 
    • อันดับ 1 แขวงลุมพินี เขตปทุมวัน สัดส่วน 32% 
    • อันดับ 2 แขวงบางจาก เขตพระโขนง สัดส่วน 31% 
    • อันดับ 3 แขวงจอมพล เขตจตุจักร สัดส่วน 29% 
    • อันดับ 4 แขวงสามแสนใน เขตพญาไท สัดส่วน 27% 
    • อันดับ 5 แขวงคลองเตย เขตคลองเตย สัดส่วน 24%  

สำหรับ 5 ทำเลที่ได้รับความสนใจเช่ามากที่สุดในช่วงครึ่งแรกปี 2569 แยกตามระดับค่าเช่า มีดังนี้ 

  • ระดับค่าเช่า 10,000-20,000 บาท
    • อันดับ 1 แขวงจอมพล เขตจตุจักร สัดส่วน 43% 
    • อันดับ 2 แขวงพระโขนง เขตคลองเตย สัดส่วน 42% 
    • อันดับ 3 แขวงพระโขนงเหนือ เขตวัฒนา สัดส่วน 42% 
    • อันดับ 4 แขวงบางจาก เขตพระโขนง สัดส่วน 41% 
    • อันดับ 5 แขวงบางนา เขตบางนา สัดส่วน 40%  
  • ระดับค่าเช่า 20,001-30,000 บาท 
    • อันดับ 1 แขวงบางกะปิ เขตห้วยขวาง สัดส่วน 25% 
    • อันดับ 2 แขวงคลองเตยเหนือ เขตวัฒนา สัดส่วน 16% 
    • อันดับ 3 แขวงพระโขนง เขตคลองเตย สัดส่วน 15% 
    • อันดับ 4 แขวงคลองเตย เขตคลองเตย สัดส่วน 14% 
    • อันดับ 5 แขวงลุมพินี เขตปทุมวัน สัดส่วน 13%  
  • ระดับค่าเช่า 40,001-60,000 บาท
    • อันดับ 1 แขวงทุ่งมหาเมฆ เขตสาทร สัดส่วน 17% 
    • อันดับ 2 แขวงคลองเตย เขตคลองเตย สัดส่วน 12% 
    • อันดับ 3 แขวงคลองตัน เขตคลองเตย สัดส่วน 10% 
    • อันดับ 4 แขวงพระโขนง เขตคลองเตย สัดส่วน 7%
    • อันดับ 5 แขวงลุมพินี เขตปทุมวัน สัดส่วน 5% 

Securing the enterprise software fabric: A blueprint for open source

พิมพ์เขียวความปลอดภัยซอฟต์แวร์องค์กร: ใช้โอเพ่นซอร์สอย่างมั่นใจ

Securing the enterprise software fabric: A blueprint for open source

Lately, headlines dominated by AI-driven zero-day vulnerabilities have raised a question: Is open source software becoming too risky for the enterprise? With open source comprising more than three-quarters of the average enterprise codebase, the question matters. But the answer is clear: open source software remains inherently safe, structurally resilient, and fundamentally secure.

Open source effectively serves as the foundation for all of modern technology, not just enterprise IT, and this is about much more than just Linux. Application servers, databases, network routing, developer environments, and all of the other invisible components that make up our technological fabric are fueled by open source projects in some way, shape, or form. 

The alternative to open source, in short, is that there isn’t one. Proprietary software comes closest, which is owned and controlled by a single company, but it lacks the sheer scale, variety, and ubiquity of open source. With proprietary software, the source code is a black box. Only the vendor decides what gets fixed and when. When a vulnerability is found, it may stay secret, known only to the attackers who discovered it. That model might feel secure, but the risk has only moved out of sight and become an unknown. Proprietary software allows vulnerabilities to breed in darkness.

Open source changes this by making the code available to everyone, highlighted by the mantra of “Given enough eyeballs, all bugs are shallow.” When anyone can read the code, anyone can find and report problems, and this now includes AI massively amplifying the inspection of the code. And because so many groups depend on open source software, there is a great collective motivation to resolve vulnerabilities. 

No software development method guarantees perfectly secure software, but the transparent, crowd-sourced nature of open source has distinct advantages over proprietary models when combating modern threats. Enterprises have always been, and will continue to be, vigilant to vulnerabilities as they are discovered. What has changed is the velocity. The number of published CVEs has grown by more than 520% since 2016. AI-powered scanning tools now discover critical zero-day vulnerabilities in hours, not months, and fewer than one percent of AI-discovered vulnerabilities have been patched. The challenge is now the enterprise’s operational ability to consume and deploy fixes fast enough. 

This problem is compounded by a coordination failure. Every major institution depends on the same core open source packages — Spring Framework, Jackson, Log4j, Pandas, OpenSSL — yet without coordination, each institution independently discovers the same vulnerabilities, develops patches in isolation, and maintains private forks that no one else benefits from. The result is redundant effort at enormous cost and uneven quality, while the broader ecosystem remains exposed. To stay secure, organizations must contribute to upstream communities, accelerate their operational baselines, and they must do it together.

What enterprises can do to get started today

Open source remains the safest foundation for innovation, but closing the threat window requires immediate action. Here are simple, actionable steps enterprises can take to protect their supply chains today:

  • Choose platforms backed by responsible vendors: Your infrastructure is the foundation everything else runs on. Make sure the vendors that support it are active contributors to the open source projects they ship. A vendor with a long track record of upstream contributions, security backports, and responsible disclosure is invested in keeping the community healthy, not just keeping your business.
  • Build a complete dependency inventory: Begin by auditing your application portfolios to map your baseline. Identify every open source library, transitive dependency, and pinned version currently running in production.
  • Define your patch-to-production cycle time: Measure your current reality. How long does it actually take for an upstream patch to navigate your internal security scans, testing, change advisory boards, and deployment pipelines? Once defined, set aggressive targets to shrink this window.
  • Automate rebuild and redeploy pipelines: As the threat window shrinks from months to hours, manual updates fail. Prepare your environment for frequent, deterministic, and automated application rebuilds so you can safely consume secure packages at velocity.
  • Use active security offerings: Adopt active supply chain solutions that provide zero-CVE baselines and runtime protection, such as Red Hat Hardened Images, Red Hat Trusted Libraries, and OpenShift Advanced Cluster Security, to move more quickly.

Accelerating change with Project Lightwell

As you automate your pipelines to consume fixes faster, IBM and Red Hat are building a remediation engine designed specifically to supply them. We recently introduced Project Lightwell, a joint $5 billion commitment backed by a global force of more than 20,000 engineers to redefine software supply chain security for the AI era.

Project Lightwell scales Red Hat’s proven, two-decade-long methodology of backporting enterprise-grade security patches. We are extending this rigorous engineering discipline above the operating system layer to the broader application framework and dependency landscape starting with Maven/Java and expanding to PyPI, npm, and beyond. By combining AI for high-volume threat ingestion with expert human engineering, we execute surgical fixes on the exact stable versions enterprises run in production, eliminating the need to blindly upgrade and break systems.

Without a mechanism to get fixes accepted upstream, every backport an enterprise develops on its own creates a permanent private fork, one that must be carried forward through every subsequent vulnerability, update, and dependency change. This increases an organization’s costs and risks. Project Lightwell breaks this cycle: Red Hat develops the fix, delivers it to the enterprise, and contributes it to the originating open source project. The fix becomes part of the public codebase.

Working together to protect your enterprise and all of open source

Securing the software supply chain is a collective industry challenge, one that no single enterprise can solve alone. Through Project Lightwell, we are collaborating with a premier cohort of financial and critical infrastructure leaders to establish a secure enterprise clearinghouse.

This collaborative intelligence network provides three capabilities that no enterprise can build independently. First, members share novel vulnerability findings and receive coordinated patches before public disclosure — turning isolated discovery into shared defense. Second, every patch is delivered production-ready: cryptographically signed, with machine-readable SBOM and security advisories to address compliance requirements. Third, and crucially, Project Lightwell operates on an upstream-always mandate. Every fix we develop is submitted back to the originating open source projects. By working together in this clearinghouse, we are not just protecting individual enterprises; we are systematically returning security advancements to the community, keeping open source safe for everyone.

Open source built the modern enterprise. Coordinated vigilance and Project Lightwell help this code remain secure by fixing it faster, as one community, in the open.

Article by Chris Wright, Chief Technology Officer and Senior Vice President, Global Engineering, Red Hat

พิมพ์เขียวความปลอดภัยซอฟต์แวร์องค์กร: ใช้โอเพ่นซอร์สอย่างมั่นใจ

พิมพ์เขียวความปลอดภัยซอฟต์แวร์องค์กร: ใช้โอเพ่นซอร์สอย่างมั่นใจ

พิมพ์เขียวความปลอดภัยซอฟต์แวร์องค์กร: ใช้โอเพ่นซอร์สอย่างมั่นใจ

ช่วงหลังมานี้ พาดหัวข่าวส่วนใหญ่เป็นเรื่องเกี่ยวกับช่องโหว่ zero day ที่เกิดจาก AI ซึ่งทำให้เกิดคำถามว่า องค์กรจะเสี่ยงเกินไปในการใช้ซอฟต์แวร์โอเพ่นซอร์สหรือไม่ ประเด็นนี้เป็นเรื่องที่ไม่ควรมองข้าม เนื่องจากโอเพ่นซอร์สครองสัดส่วนเฉลี่ยมากกว่าสามในสี่ของคลังซอร์สโค้ดทั้งหมดที่องค์กรหนึ่ง ๆ ใช้ในการพัฒนาซอฟต์แวร์หรือระบบไอทีภายในองค์กร (codebase) แต่คำตอบนั้นชัดเจนว่า ซอฟต์แวร์โอเพ่นซอร์สยังคงมีความปลอดภัยโดยเนื้อแท้ มีโครงสร้างที่แข็งแกร่ง และมีความปลอดภัยฝังตัวอยู่ตั้งแต่ระดับรากฐานเริ่มแรก

โอเพ่นซอร์สมีบทบาทเป็นฐานที่ทรงประสิทธิภาพให้กับเทคโนโลยีสมัยใหม่ทั้งหมดโดยไม่จำกัดเฉพาะไอทีขององค์กรเท่านั้น แต่มีบทบาทกว้างกว่าเฉพาะเรื่องของ Linux อย่างมาก แอปพลิเคชันเซิร์ฟเวอร์ต่าง ๆ ฐานข้อมูล เส้นทางเครือข่าย สภาพแวดล้อมในการพัฒนาซอฟต์แวร์ และส่วนประกอบอื่น ๆ ที่มองไม่เห็นทั้งหมดซึ่งถักทอขึ้นเป็นโครงสร้างพื้นฐานทางเทคโนโลยี ล้วนขับเคลื่อนด้วยโปรเจกต์โอเพ่นซอร์สไม่ทางใดก็ทางหนึ่ง

กล่าวโดยสรุปคือ ไม่มีทางเลือกอื่นใดที่จะมาทดแทนโอเพ่นซอร์ส ซอฟต์แวร์กรรมสิทธิ์อาจเป็นทางเลือกที่ใกล้เคียงที่สุด เพราะบริษัทเป็นเจ้าของและควบคุมด้วยตนเองเพียงผู้เดียว แต่ก็ยังขาดทั้งในเรื่องของขนาดที่กว้างขวาง ความหลากหลาย และความแพร่หลาย เมื่อเทียบกับโอเพ่นซอร์ส ซอร์สโค้ดของซอฟต์แวร์กรรมสิทธิ์นั้นเป็นเหมือนกล่องดำ ที่มีเพียงเวนเดอร์ผู้ขายซอฟต์แวร์นั้นเท่านั้นที่เป็นผู้ตัดสินใจว่าจะแก้ไขอะไรเมื่อไร และเมื่อมีการตรวจพบช่องโหว่ ช่องโหว่นั้นอาจถูกปิดเป็นความลับ โดยมีเพียงผู้โจมตีที่ค้นพบช่องโหว่นั้นเท่านั้นที่รับรู้ โมเดลรูปแบบนี้อาจจะให้ความรู้สึกที่ปลอดภัย แต่ในความเป็นจริงแล้ว ความเสี่ยงเพียงแค่ถูกย้ายไปอยู่ในจุดที่มองไม่เห็นและกลายเป็นสิ่งที่ไม่สามารถคาดเดาได้ ซอฟต์แวร์กรรมสิทธิ์จึงเปิดโอกาสให้ช่องโหว่ต่าง ๆ แพร่กระจายในมุมมืด

โอเพ่นซอร์สเปลี่ยนข้อจำกัดนี้ด้วยการเปิดให้ทุกคนสามารถเข้าถึงซอร์สโค้ดได้ ซึ่งสะท้อนให้เห็นเด่นชัดจากแนวคิดที่ว่า “เมื่อมีคนช่วยกันตรวจโค้ดมากพอ บั๊กย่อมไม่มีที่ให้ซ่อน” และเมื่อทุกคนสามารถอ่านโค้ดได้ ทุกคนจึงสามารถค้นหาและรายงานปัญหาได้ ซึ่งในปัจจุบันยังรวมถึงการนำ AI เข้ามาช่วยเพิ่มประสิทธิภาพในการตรวจสอบโค้ดได้อย่างมหาศาล และเนื่องจากมีกลุ่มผู้ใช้งานจำนวนมากที่ต้องพึ่งพาซอฟต์แวร์โอเพ่นซอร์ส จึงเกิดเป็นแรงขับเคลื่อนร่วมกันครั้งใหญ่ในการแก้ไขช่องโหว่ต่าง ๆ ให้หมดไป

แม้จะไม่มีวิธีการพัฒนาซอฟต์แวร์ใดที่สามารถรับประกันความปลอดภัยได้อย่างสมบูรณ์แบบ แต่ความโปร่งใสและการระดมสมองจากกลุ่มคนจำนวนมากในชุมชนโอเพ่นซอร์ส ถือเป็นข้อได้เปรียบที่เด่นชัดเหนือโมเดลซอฟต์แวร์กรรมสิทธิ์เมื่อต้องรับมือกับภัยคุกคามยุคใหม่ แน่นอนว่าองค์กรธุรกิจต่างเฝ้าระวังช่องโหว่ทันทีที่ถูกตรวจพบมาโดยตลอดและจะยังคงทำเช่นนั้นต่อไป แต่สิ่งที่เปลี่ยนแปลงไปคือความเร็ว เห็นได้จากจำนวนช่องโหว่ความปลอดภัยที่ถูกเปิดเผยต่อสาธารณะ (CVEs) ที่พุ่งสูงมากกว่า 520% ตั้งแต่ปี 2016 เป็นต้นมา อีกทั้งเครื่องมือสแกนที่ขับเคลื่อนด้วย AI ในปัจจุบัน สามารถตรวจพบช่องโหว่ร้ายแรงประเภท zero-day ได้ภายในเวลาไม่กี่ชั่วโมง แทนที่จะเป็นหลายเดือนเหมือนในอดีต แต่ช่องโหว่ที่ถูกค้นพบโดย AI กลับได้รับการแก้ไขหรือทำการแพตช์ไม่ถึง 1% ความท้าทายในปัจจุบันจึงตกไปอยู่ที่ขีดความสามารถในการดำเนินงานขององค์กร ว่าจะสามารถนำตัวแก้ไขหรือฟิกส์ (fixes) เหล่านั้นมาทดสอบและใช้งานได้ทันท่วงทีหรือไม่ 

ปัญหานี้ทวีความรุนแรงยิ่งขึ้นจากความล้มเหลวในการผสานการทำงานร่วมกัน องค์กรใหญ่ ๆ ทุกแห่งต่างต้องพึ่งพาแพ็กเกจโอเพ่นซอร์สหลัก ๆ ชุดเดียวกัน เช่น Spring Framework, Jackson, Log4j, Pandas และ OpenSSL แต่หากขาดการประสานงาน ต่างคนต่างตรวจหาช่องโหว่แบบเดียวกัน พัฒนาแพตช์แยกกันในพื้นที่ปิด และรักษาเวอร์ชันย่อยส่วนตัวเอาไว้ โดยที่ไม่มีใครได้ประโยชน์ร่วมด้วย จะส่งผลให้เกิดการทำงานที่ซ้ำซ้อนด้วยต้นทุนที่สูงลิ่วและได้คุณภาพที่ไม่แน่นอน ในขณะที่ระบบนิเวศในภาพรวมยังคงเผชิญกับความเสี่ยง การจะคงความปลอดภัยไว้ได้นั้น องค์กรต่าง ๆ ต้องเข้าไปมีส่วนร่วมกับชุมชนผู้พัฒนาหลัก (upstream communities) เร่งยกระดับมาตรฐานการดำเนินงาน และที่สำคัญคือต้องลงมือทำสิ่งเหล่านี้ไปด้วยกัน

สิ่งที่องค์กรธุรกิจสามารถลงมือทำได้ทันที

แม้โอเพ่นซอร์สจะยังคงเป็นฐานที่ปลอดภัยที่สุดสำหรับการสร้างสรรค์สิ่งใหม่ แต่การจะปิดช่องทางที่ภัยคุกคามจะเข้ามาได้นั้นจำเป็นต้องดำเนินการทันที ขั้นตอนง่าย ๆ ที่องค์กรสามารถนำไปปฏิบัติได้จริงทันทีเพื่อปกป้องซัพพลายเชนของทุกอย่างที่ประกอบขึ้นมาจนกลายเป็นซอฟต์แวร์หรือระบบที่องค์กรใช้ มีดังต่อไปนี้

  • เลือกใช้แพลตฟอร์มที่มีเวนเดอร์หรือผู้จำหน่ายที่มีความรับผิดชอบสนับสนุนอยู่เบื้องหลัง: โครงสร้างพื้นฐานขององค์กรคือฐานที่รองรับการทำงานของระบบทั้งหมด ดังนั้น ควรตรวจสอบให้แน่ใจว่าเวนเดอร์ที่ดูแลระบบเหล่านั้น เป็นผู้ที่มีส่วนร่วมอย่างจริงจังในโครงการโอเพ่นซอร์สที่พวกเขาหยิบยกมาให้บริการ เวนเดอร์ที่ให้การสนับสนุนชุมชนนักพัฒนาต้นน้ำมาอย่างยาวนาน มีการนำแพตช์จากเวอร์ชันล่าสุดย้อนไปติดตั้งให้เวอร์ชันเก่า (security backports) และมีกระบวนการแจ้งเตือนช่องโหว่อย่างรับผิดชอบ นับเป็นเวนเดอร์ที่มุ่งมั่นในการดูแลรักษาชุมชนโอเพ่นซอร์สให้แข็งแกร่ง ไม่ใช่เพียงแค่ต้องการรักษาผลประโยชน์ทางธุรกิจกับองค์กรที่เป็นลูกค้าเท่านั้น
  • จัดทำรายการส่วนประกอบที่ต้องพึ่งพากันทั้งหมด: เริ่มจากการตรวจสอบพอร์ตโฟลิโอของแอปพลิเคชันขององค์กรเพื่อสร้างฐานข้อมูลอ้างอิง (baseline) จากนั้นระบุไลบรารีโอเพ่นซอร์สทั้งหมด ระบุส่วนประกอบที่เกี่ยวเนื่องกัน (transitive dependency) และเวอร์ชันที่ถูกล็อกไว้ (pinned version) ที่กำลังถูกใช้งานจริงในปัจจุบัน
  • วัดรอบระยะเวลาการแพตช์จนถึงการนำไปใช้จริง: ประเมินจากเวลาที่เกิดขึ้นจริง ว่าแพตช์จากต้นทางต้องใช้เวลานานเท่าใดในการผ่านระบบสแกนความปลอดภัยภายใน การทดสอบ คณะกรรมการพิจารณาความเปลี่ยนแปลง จนถึงการเปิดใช้งานจริงบนระบบ เมื่อได้ตัวเลขระยะเวลาแล้ว ให้ตั้งเป้าหมายที่ท้าทายเพื่อลดระยะเวลานี้ลง
  • ทำไปป์ไลน์ของการประกอบซอฟต์แวร์ใหม่ (rebuild) และติดตั้งใหม่ (redeploy) ให้เป็นอัตโนมัติ: ช่วงเวลาที่เสี่ยงต่อการถูกโจมตีหดสั้นลงจากหลักเดือนเป็นเพียงไม่กี่ชั่วโมงทำให้การอัปเดทระบบแบบแมนนวลไม่ตอบโจทย์อีกต่อไป องค์กรควรเตรียมสภาพแวดล้อมให้พร้อมสำหรับการ rebuild แอปพลิเคชันแบบอัตโนมัติได้อย่างแม่นยำและบ่อยครั้ง เพื่อให้องค์กรสามารถใช้แพ็คเกจที่ปลอดภัยได้อย่างรวดเร็ว
  • ใช้โซลูชันด้านความปลอดภัยแบบเชิงรุก: เลือกใช้โซลูชันซัพพลายเชนเชิงรุกที่มาพร้อม zero-CVE baselines และการปกป้องระบบขณะทำงาน (runtime protection) เช่น Red Hat Hardened Images, Red Hat Trusted Libraries และ OpenShift Advanced Cluster Security เพื่อให้องค์กรขับเคลื่อนงานได้อย่างรวดเร็วยิ่งขึ้น

เร่งการเปลี่ยนแปลง ด้วย Project Lightwell

ในขณะที่องค์กรกำลังทำให้ไปป์ไลน์ต่าง ๆ เป็นอัตโนมัติเพื่อให้สามารถนำตัวแก้ไขหรือฟิกซ์ (fixes) เหล่านี้เข้ามาปรับใช้ในระบบให้ได้เร็วขึ้น ด้านไอบีเอ็มและเร้ดแฮทก็กำลังสร้างกลไกแก้ไขช่องโหว่ (remediation engine) ที่ออกแบบมาเพื่อให้บริการตัวแก้ไขหรือฟิกซ์เหล่านั้นเป็นการเฉพาะ ล่าสุดได้เปิดตัว Project Lightwell ซึ่งเป็นความร่วมมือร่วมทุนมูลค่า 5 พันล้านเหรียญสหรัฐฯ โดยมีกองกำลังวิศวกรกว่า 20,000 คนทั่วโลกคอยสนับสนุน เพื่อพลิกโฉมความปลอดภัยของซัพพลายเชนของซอฟต์แวร์ในยุค AI

Project Lightwell ขยายขอบเขตความสามารถของเร้ดแฮทที่ผ่านการพิสูจน์มาแล้วนานกว่าสองทศวรรษ ในการนำแพตช์ความปลอดภัยจากเวอร์ชันใหม่ล่าสุดส่งย้อนกลับไปแก้ไขให้กับซอฟต์แวร์เวอร์ชันเก่าที่องค์กรยังใช้อยู่(backporting) เป็นการขยายวินัยทางวิศวกรรมอันเข้มงวดนี้จากระดับระบบปฏิบัติการ ขึ้นไปสู่ระดับแอปพลิเคชันเฟรมเวิร์กและกลุ่ม dependency ที่กว้างขึ้น โดยเริ่มจาก Maven/Java และขยายไปยัง PyPI, npm รวมถึงแพลตฟอร์มอื่น ๆ ต่อไป ด้วยการผสานพลังของ AI ในการประมวลผลภัยคุกคามปริมาณมาก ร่วมกับความเชี่ยวชาญของวิศวกรที่เป็นมนุษย์ ทำให้สามารถเจาะลึกเข้าไปแก้ไข (surgical fixes) บนเวอร์ชันที่มีเสถียรภาพซึ่งองค์กรใช้งานจริงได้อย่างแม่นยำ ช่วยตัดความจำเป็นในการสุ่มอัปเดตเวอร์ชันใหม่แบบสุ่มเสี่ยง ซึ่งอาจทำให้ระบบเสียหายได้ 

หากไม่มีกลไกในการส่งฟิกซ์ (fixes) กลับคืนสู่โครงการต้นทาง (upstream) ทุก ๆ แบ็กพอร์ต (backport) ที่องค์กรพัฒนาขึ้นเองจะกลายเป็นการแยกโค้ดมาทำเองเป็นการภายในอย่างถาวร ซึ่งเป็นโค้ดที่องค์กรต้องคอยดูแลต่อไปในทุกครั้งที่มีช่องโหว่ มีการอัปเดต หรือเกิดความเปลี่ยนแปลงของ dependency ในอนาคต สิ่งนี้จะเพิ่มทั้งต้นทุนและความเสี่ยงให้กับองค์กร แต่ Project Lightwell จะเข้ามาทำลายวงจรนี้ โดยเร้ดแฮทจะเป็นผู้พัฒนาฟิกซ์ส่งมอบให้กับองค์กร และส่งกลับคืนให้กับโครงการโอเพ่นซอร์สต้นน้ำนั้น ๆ ทำให้ฟิกซ์ดังกล่าวกลายเป็นส่วนหนึ่งของซอร์สโค้ดสาธารณะ (public codebase)

ผสานพลังเพื่อปกป้ององค์กรและโลกโอเพ่นซอร์ส 

การรักษาความปลอดภัยซัพพลายเชนของซอฟต์แวร์ถือเป็นความท้าทายร่วมกันของทั้งอุตสาหกรรม ซึ่งไม่มีองค์กรใดสามารถแก้ไขได้เพียงลำพัง Project Lightwell เป็นโซลูชันที่เป็นการร่วมมือกับกลุ่มผู้นำชั้นนำด้านการเงินและโครงสร้างพื้นฐานที่สำคัญ เพื่อจัดตั้งศูนย์กลางการแลกเปลี่ยนข้อมูลระดับองค์กรที่ปลอดภัย

เครือข่ายอัจฉริยะในรูปแบบความร่วมมือนี้ มอบความสามารถสามประการที่ไม่มีองค์กรใดสามารถสร้างขึ้นเองได้โดยลำพัง 

  • ประการแรก สมาชิกจะสามารถแชร์การค้นพบช่องโหว่ใหม่ ๆ และได้รับแพตช์ที่ผ่านการประสานงานร่วมกันก่อนที่จะมีการเปิดเผยสู่สาธารณะ ซึ่งจะเปลี่ยนการค้นพบแบบต่างคนต่างทำเป็นการร่วมกันป้องกัน 
  • ประการที่สอง ทุกแพตช์จะถูกส่งมอบแบบ production-ready ที่มีการทำ cryptographic signature มาคู่กับ machine-readable SBOM และรายงานเตือนภัยด้านความปลอดภัย (security advisories) เพื่อตอบโจทย์ด้านการปฏิบัติตามกฎระเบียบ 
  • ประการที่สามซึ่งสำคัญมากคือ Project Lightwell ดำเนินงานภายใต้หลักการที่ต้องส่งตัวแก้ไขหรือฟิกซ์ (fixes) ที่พัฒนาขึ้น คืนกลับไปยังโครงการโอเพ่นซอร์สต้นทางเสมอ (upstream-always mandate) การทำงานร่วมกันในศูนย์กลางข้อมูลแห่งนี้ จึงไม่ใช่แค่การปกป้องเป็นรายองค์กร แต่เป็นการส่งคืนความก้าวหน้าด้านความปลอดภัยกลับสู่ชุมชนอย่างเป็นระบบ เพื่อช่วยให้โอเพ่นซอร์สปลอดภัยสำหรับทุกคน

โอเพ่นซอร์สเป็นรากฐานของการสร้างองค์กรยุคใหม่ การเฝ้าระวังร่วมกันและ Project Lightwell ช่วยให้โค้ดเหล่านี้ปลอดภัยเสมอด้วยการแก้ไขที่รวดเร็วมากขึ้นภายในชุมชนเดียวกันและเป็นแนวคิดระบบเปิด

บทความโดย นายคริส ไรท์, ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยี และรองประธานอาวุโสฝ่ายวิศวกรรมระดับโลก, เร้ดแฮท